Một vòng audit nên kiểm tra gì?
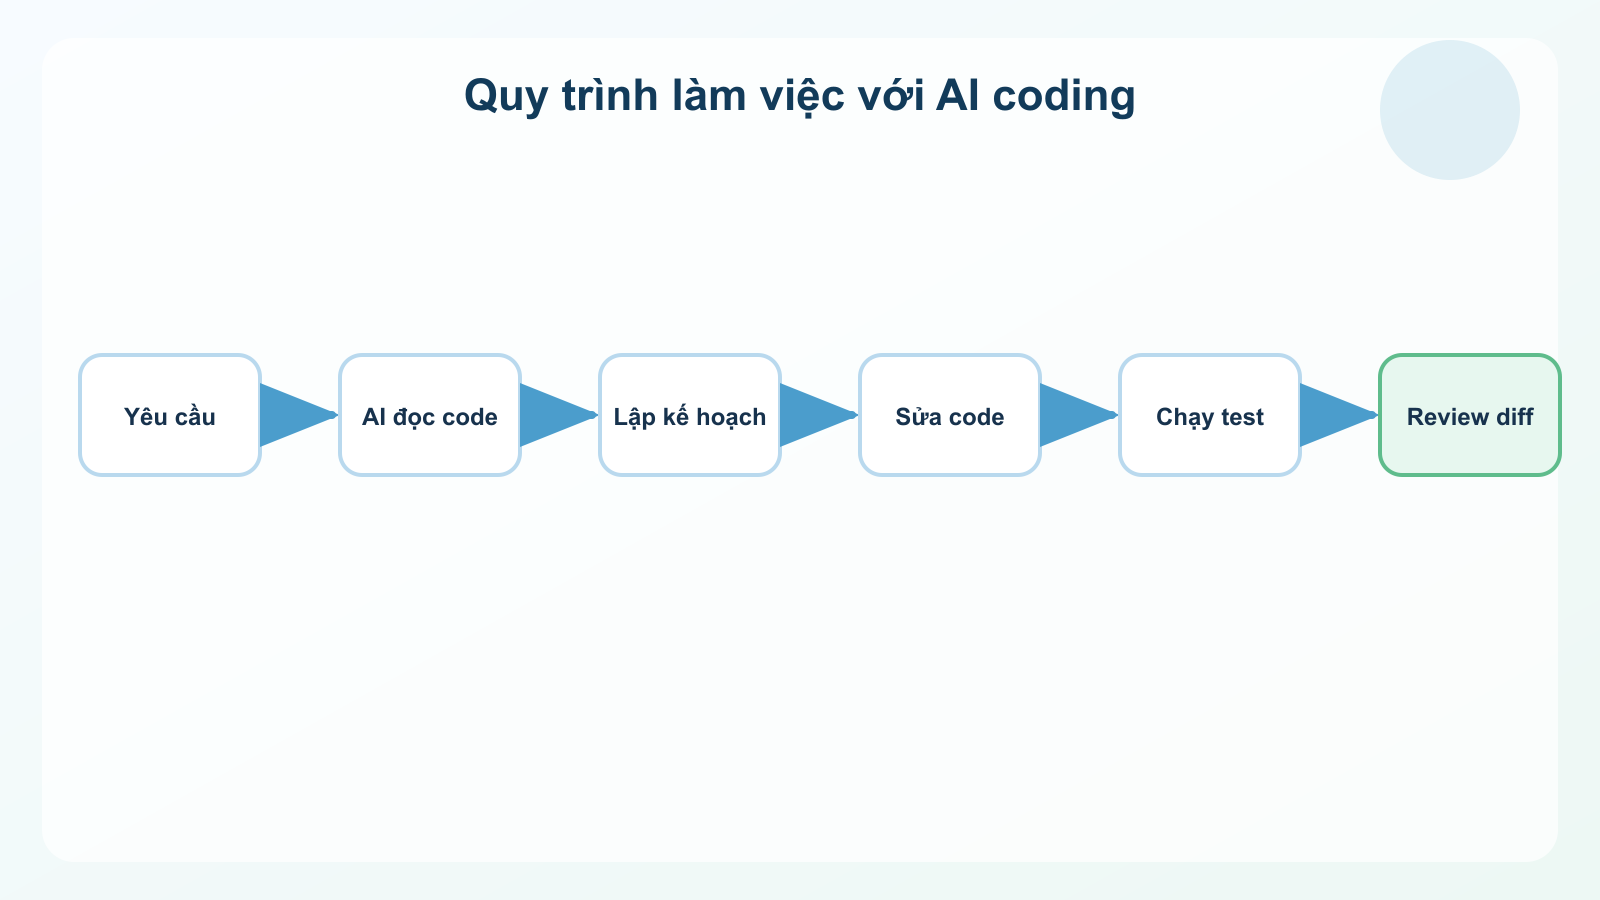
Hãy yêu cầu AI kiểm tra theo nhóm thay vì hỏi chung chung “code có an toàn không?”. Bắt đầu từ secret và dữ liệu nhạy cảm, sau đó xem input validation, authentication, authorization, dependency, logging và cấu hình triển khai.
Mỗi phát hiện cần có vị trí file, mức độ ảnh hưởng, điều kiện khai thác và đề xuất test. Nếu không có bằng chứng hoặc reproduction, hãy đánh dấu là cần xác minh thay vì gọi đó là lỗ hổng chắc chắn.
- Secret/API key bị commit
- SQL/command/template injection
- Kiểm tra quyền ở server
- Dependency lỗi thời
- Log làm lộ dữ liệu cá nhân
- Cấu hình production quá rộng
Prompt audit tốt hơn prompt chung chung
Một prompt tốt mô tả phạm vi, threat model và tiêu chí đầu ra. Ví dụ: “Chỉ đọc thư mục src/api, tìm đường đi từ request đến database, liệt kê nơi thiếu authorization và trích dẫn dòng code”. Cách này giúp kết quả kiểm chứng được và giảm cảnh báo lan man.
- Nêu rõ thư mục và framework
- Yêu cầu trích dẫn file/dòng
- Tách finding thành severity
- Yêu cầu reproduction hoặc test
Những gì vẫn phải làm thủ công
Không dán production secret vào context. Không coi kết quả AI là penetration test. Các thay đổi liên quan đến crypto, thanh toán, quyền admin và dữ liệu y tế cần chuyên gia kiểm tra độc lập.
Câu hỏi thường gặp
Claude Code có thay thế công cụ security chuyên dụng không?
Không. Nó hỗ trợ review và triage, nhưng không thay thế SAST, dependency scanner, penetration test hoặc chuyên gia bảo mật.
Có nên đưa secret vào Claude Code để kiểm tra không?
Không. Hãy dùng secret giả, redaction và môi trường test; tuyệt đối không đưa credential production vào prompt hoặc log.
Audit bằng Claude Code nên bắt đầu từ đâu?
Bắt đầu với secret, authorization, input validation và dependency, trong một thư mục hoặc branch có phạm vi rõ ràng.